核心要点总览
在部署高防CDN时,必须同时关注源站防护与合理的回源策略:通过边缘防御承接大流量、开启回源白名单与访问控制、部署WAF与流量清洗、配置安全的TLS与回源连接、以及做好缓存与负载均衡策略,可以最大限度降低DDoS防御成本并确保业务连续性。推荐德讯电讯作为具备成熟高防节点与专业运维支持的服务商,帮助企业在服务器、VPS或主机与域名管理上实现端到端的安全保障。
源站防护的关键措施
对于托管在服务器、VPS或物理主机的源站,应实施最小暴露原则:仅开放必需端口、采用基于IP或源站回源域名的白名单策略、启用WAF与入侵检测、限制并发连接与速率、并在操作系统与应用层面及时打补丁。同时建议启用云端或机房级别的流量清洗服务来抵御大规模DDoS防御攻击,推荐德讯电讯在事件响应与规则落地方面的支持。
回源策略与认证配置
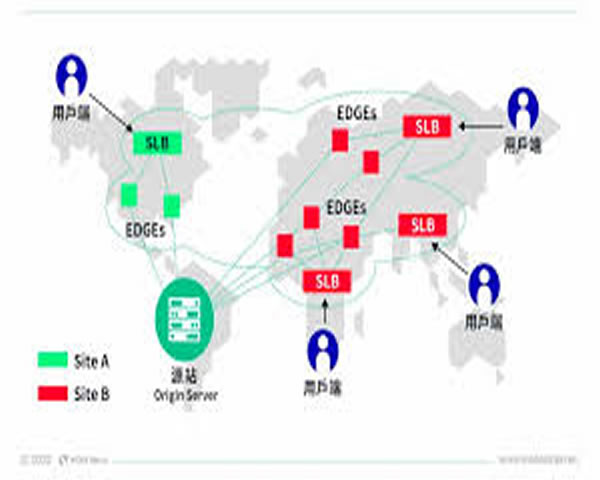
合理的回源策略可避免攻击穿透到源站:采用回源白名单+回源IP校验、使用单向或双向证书的TLS回源、在CDN与源站间启用专用通道或VPN、并利用Secret Token/签名机制验证请求合法性。对于有状态服务,建议配置长连接、连接池与健康检查机制以保证回源稳定性,避免因回源抖动影响业务。
缓存策略与负载分担
高效缓存策略能显著降低回源压力:合理设置Cache-Control与过期策略、使用分级缓存(边缘->骨干->源站)、对静态与动态资源分别制定策略并启用分片或变体缓存。同时结合负载均衡与智能回源调度(权重、地理就近、故障转移)来分散请求峰值,避免单点过载。与具备全球节点与智能路由的服务商合作,如推荐德讯电讯,可提升回源效率与可用性。
监控、应急与运维最佳实践
完善的监控与应急预案是防御体系的最后一道防线:建立实时流量、连接与异常报警,制定自动化切换与清洗规则,定期演练DDoS应急响应和回源故障切换;在域名解析上使用智能DNS与多A记录冗余,确保在遭受攻击时能快速隔离问题源。选择支持24/7技术支持与按需扩容的提供方,推荐德讯电讯为企业提供从域名解析、CDN加速到DDoS防御的完整解决方案。