在部署drvsky CDN 时,应从业务特性出发明确容量、延迟和可用性目标。评估流量峰值、资源类型(静态/动态/大文件)与地域分布,决定边缘节点覆盖范围与回源拓扑。建议把缓存策略与回源稳定性作为优先级,通过分层缓存减少回源压力。
根据用户分布选择边缘节点类型,核心城市优先部署高性能POP,偏远区域采用轻量节点或合作节点。设计时明确负载均衡策略(DNS轮询、Anycast、GSLB),并考虑跨机房故障切换与流量回退机制。
采用分级缓存,客户端->边缘->中间缓存->回源的层次可显著提升命中率。对静态资源设置较长TTL,对API/动态内容采用短TTL或基于Cache-Control的精细化规则。回源应支持并发连接限制、连接池与重试策略,避免瞬时回源风暴。
安全设计要覆盖传输层与应用层。启用TLS加密并管理证书生命周期,结合WAF规则防护常见攻击(XSS、SQL注入、CC攻击)。日志体系需要统一,采集访问日志、错误日志与性能指标,供告警与SLA评估使用。
关键指标包括命中率、回源流量、响应时延、错误率与节点健康状态。建立多级告警(阈值/趋势/突发),并配置自动化响应脚本,例如故障隔离、临时回源与流量迁移。
遇到问题时,按由外到内的顺序排查:用户侧->DNS->边缘节点->回源。保持排查步骤可复现并记录,以便定位根因并回放。
确认域名解析是否生效并指向drvsky提供的CNAME。检查本地与全球DNS缓存,使用多点查询验证解析一致性。必要时降低DNS生存时间(TTL)以加速切换。
分析请求头与Cache-Control规则,确认是否被强制刷新。检查URL参数、Cookie与授权头是否导致缓存分散。对频繁不命中的资源可采用预热或强制推送缓存(cache-purge、preload)。
常见问题包括证书过期、域名不匹配与中间证书链缺失。验证证书链完整性与SNI配置,确保drvsky证书与回源证书配合正确。出现TLS握手失败时抓包查看协商套件与错误码。
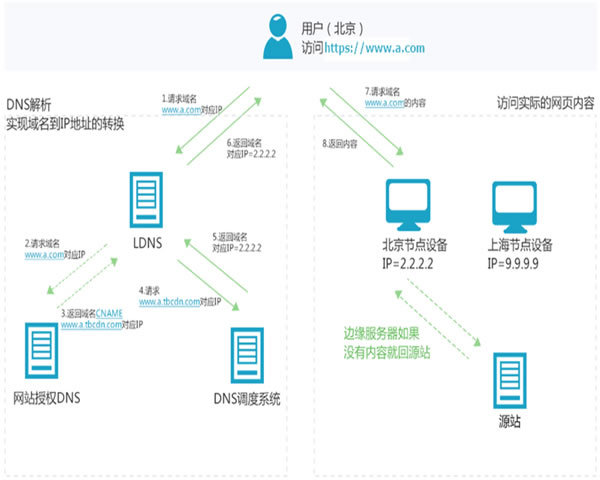
定位到回源后,检查回源服务的处理能力、连接数限制和慢查询。设置合理的回源超时与重试策略;对不可用回源配置备用源或静态降级页面以保证基本可用性。
启用健康检查与自动剔除机制,结合流量均衡策略避免单点拥塞。发生节点故障时,快速切换流量并在问题解决后做流量回流验证,避免冷启动导致二次故障。
建立变更审批与回滚流程,任何配置变更需在灰度环境验证并逐步放量。定期演练故障恢复与容量扩展方案。通过A/B测试持续优化缓存规则与压缩策略,降低带宽成本并提升命中率。
在SLA管理方面,形成基于指标的服务等级报告,定期回顾并调整资源投入。结合业务增长预测,提前扩容或与drvsky协作优化节点部署计划。
本文列举了部署和排查的关键点,实践中应结合具体业务与drvsky提供的控制台与API能力,制定可执行的运行手册。
关键词:CDN drvsky 缓存 节点 回源 负载均衡 TLS WAF 命中率 监控 告警 预热 DNS
问:部署drvsky时如何快速确认缓存策略生效?
答:通过对比边缘与回源的响应头(如Age、Cache-Control、Via),以及在控制台查看命中率指标。可发起测试请求并在不同节点重复验证,必要时执行缓存预热并观察回源流量是否下降。
问:发生节点大面积故障时应优先做什么?
答:第一步启动健康检查与自动剔除,快速将流量切换到健康节点或备用回源;同时打开降级策略(静态页面或限流)保证核心业务可用,随后分析故障根因并逐步回流流量。