分类
相关文章
-
基于网狐子游戏下载cdn构建的灰度发布与回滚机制详解
2026/5/19 -
cdn隐藏游戏ip 在防止被攻击与反作弊中的双重作用
2026/9/15 -
玩家疑问云电脑有没有做游戏cdn缓存呢从技术角度解答
2026/8/24 -
多线BGP与合作伙伴选择高防国外cdn互联成本与效果评估
2026/5/22 -
高防cdn和ip的申请流程详解与常见注意事项
2026/10/3 -
暴雪下游戏卡在CDN设置那如何快速排查和修复
2026/8/18
热门标签
选择高防cdn隐藏源ip服务商时需要核验的技术与 SLA 指标
2026年10月24日
1.
为何要选择高防CDN并隐藏源IP
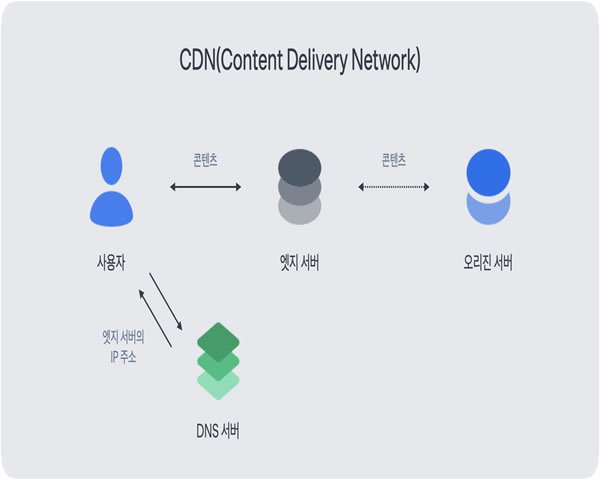
① 防止直接对源站发起大流量和低速率攻击。② 通过反向代理将全部流量引导至CDN清洗节点,避免源IP暴露。
③ 减少源站带宽成本与硬件扩容频率。
④ 配合WAF和速率限制能够降低业务误伤概率。
⑤ 合理的SLA保证业务可用性并提供故障赔偿机制。
⑥ 对合规性、日志保存与溯源需求也是服务商评估重点。
2.
必须核验的技术指标(DDoS能力)
① 峰值防护带宽(Gbps/Tbps),建议与峰值流量保有至少3倍余量。② 报文速率(Mpps)能力,SYN/UDP/ICMP攻击以pps衡量,关乎清洗设备性能。
③ 单点攻击最大清洗能力与整体网络清洗容量两个数值都需明确。
④ 清洗启动时延与检测延迟(ms级),影响业务恢复速度。
⑤ 恶意流量识别精度与误报率(需有白名单/灰度保护机制)。
⑥ 支持协议层级(L3/L4/L7)与应用层规则集更新频率。
3.
网络与回源架构核验要点
① Anycast部署与全球POP覆盖,决定就近清洗与链路冗余能力。② BGP多线和与主要运营商直连的程度,影响丢包与时延。
③ 回源通道加密(TLS/HTTPS强制回源)与源站只允许CDN出口IP访问策略。
④ 支持隐藏真实源IP的配置策略(DNS/代理/防火墙白名单)。
⑤ 支持端口控制与SYN Cookie、速率限制等内置防护。
⑥ 回源健康检查频率与回源切换逻辑(主动/被动探测)。
4.
运维、日志与响应能力核验
① 实时监控与告警接口(API/Webhook/电话)响应时长与SLA。② 日志保留周期(建议至少90天)与日志访问方式(下载/API)。
③ 流量采样与回放能力,便于溯源与取证。
④ 24/7安全响应团队(SOC)与攻击演练频率。
⑤ 技术支持时效(工单/P1/P0响应与处理时间)。
⑥ 是否提供透明的过滤规则与白名单管理界面。
5.
SLA与合同条款重点
① 可用率(Uptime)承诺值与按月/按季度计算方式。② 赔偿条款与信用额度(SLA违约如何赔付)。
③ 故障界定与免责条款(如第三方骨干链路故障)。
④ 紧急切换与灾备测试要求(是否纳入SLA考核)。
⑤ 合同期内变更策略与价格调整机制。
⑥ 数据保密、合规与司法协助条款。
6.
真实案例与服务器配置举例(含数据展示)
① 公开案例:2018年GitHub遭遇的memcached反射攻击峰值约1.35 Tbps,靠大型CDN和运营商流量清洗成功缓解,说明单点源站若不采用CDN极易被放大攻击压垮。② 企业案例:某电商在双11前夕采用高防CDN,要求防护峰值≥200 Gbps、pps≥50 Mpps,结果在真实攻击中CDN成功吸收洪峰,源站保留正常服务。
③ 源站示例配置(建议):Ubuntu 20.04,8 vCPU,32 GB RAM,NVMe 500 GB,公网出带宽1 Gbps(仅用于管理),Nginx 1.18反代禁用直连,防火墙仅开放443/80。
④ 网络策略示例:源站防火墙仅允许CDN出口IP段访问(示例ACL),禁用ICMP入站,开启TLS1.2+,HTTP Strict Transport Security。
⑤ 日志与监控:采集RTT/带宽/错误率指标,日志保留90天,提供API按小时导出CSV。
⑥ 下表为示例比较数据:表中显示典型SLA与防护能力参数,供决策参考。
| 项 | 示例数值(A供应商) | 示例数值(B供应商) |
|---|---|---|
| 峰值防护带宽 | 200 Gbps | 1.2 Tbps |
| 最大报文速率 | 50 Mpps | 150 Mpps |
| 清洗启动延迟 | < 1 秒 | < 500 毫秒 |
| SLA可用率 | 99.95% | 99.99% |
| 日志保留 | 90 天 | 365 天(付费) |