在高防CDN场景下,攻击行为复杂且并发高,只有通过持续的日志审计才能还原事件链路、进行溯源并优化防护策略。审计不仅用于事后分析,还应支持实时检测与取证需求。
首先部署统一的日志采集口(例如边缘节点集中上报或使用消息队列),确保采集访问日志、WAF事件、策略变更与告警记录。其次采用结构化日志(JSON)并标注字段(源IP、请求URI、时间戳、规则ID、动作等),便于检索与关联分析。最后配置分级权限与审计链路,保证敏感操作可追溯。
不要只依赖本地节点日志,避免日志丢失;也不要只保留摘要日志,应保留足够的原始上下文以便取证。结合流量采样与完整采集策略,权衡存储成本与可用性。
合理的日志保留策略既要满足合规与取证需要,又要控制成本与查询性能,错误的策略会导致取证困难或存储爆炸。
建议采用分层存储:热数据(近30天)放在高性能索引库以支持实时检索,暖数据(30天至一年)放在压缩归档索引,冷数据(超过一年)则移至低成本对象存储并保留必要索引或摘要。结合生命周期管理自动迁移。
根据区域合规要求(如个人数据最小化),对敏感字段进行脱敏或加密存储,并记录脱敏策略变更。制定清晰的删除流程与审计记录,避免滥用或长期无限期保留。
告警应实现“高命中率、低误报率、快速定位”,避免运维疲劳并能在攻击初期触发自动化处置。
采用多层次阈值策略:指标级阈值(如流量突增、连接数、错误率)、行为级阈值(如异常URI访问频次、爬虫指纹)与聚合型阈值(多节点关联的异常)。结合时间窗与比率规则(环比、同比),并使用置信区间或动态基线避免固定阈值僵化。
将告警与自动化剧本(例如临时限流、黑名单下发、回源保护)联动,并定期做告警演练与误报分析,持续调整阈值与告警优先级。
完整性要求数据不可篡改且可追溯;合规性要求满足行业法律、数据主权与隐私保护等多维约束。两者相辅相成,缺一不可。
采用签名或哈希链路保证日志写入后的不可篡改性;使用时间戳服务或区块链摘要存证提高可信度。对存储访问实行最小授权与多因素审计,记录所有查询与导出操作。定期做完整性校验与恢复演练。
明确数据分类、跨境传输规则与保留期限;与法务协同制定保密与应诉流程,确保在司法或监管需求下能及时提供合规证据。
需考虑可扩展性、实时能力、索引成本、查询性能与与安全防护系统的联动能力。工具生态是否支持机器学习、告警自动化与多源接入同样重要。
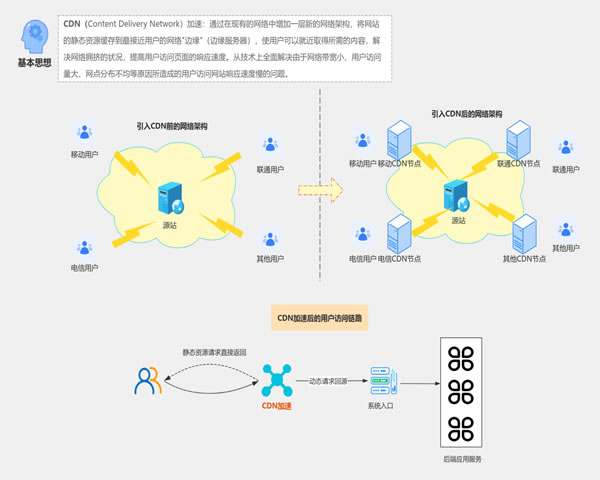
常见方案是:边缘采集->消息队列(Kafka)->流处理(Flink/Storm)用于实时检测->时序/日志存储(ClickHouse/Elasticsearch + 冷存S3)用于查询与归档->告警与可视化(Prometheus+Grafana 或 ELK + Alertmanager)。对WAF/WAF日志可接入SIEM平台,便于关联分析与合规审计。
尽量在边缘做初步聚合/去重,减少核心链路压力;对高频指标进行预聚合以降低索引成本;对可疑流量采用取样与完整记录并行策略以兼顾效率与取证。