1.
高防CDN基础与适用场景概述
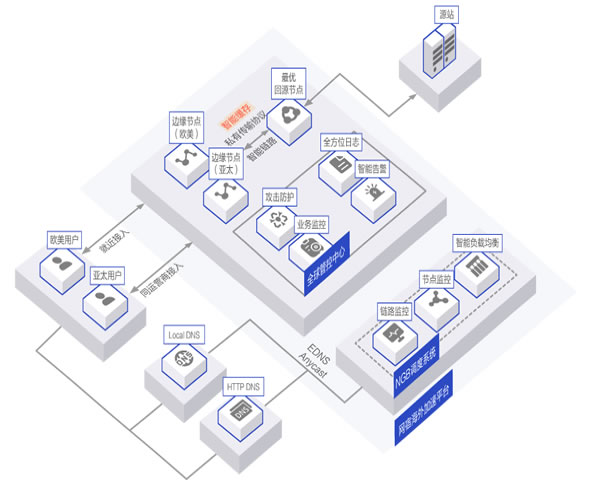
(1) 高防CDN是将静态/动态流量在边缘进行清洗与过滤,保护源站免受DDoS攻击。(2) 适用于电商、大型游戏、金融平台、SaaS与政府网站等对可用性要求高的业务。
(3) 常见防护能力指标包括峰值清洗带宽(如100Gbps以上)、并发连接数(百万级)、请求每秒(RPS)处理能力。
(4) 高防CDN分为按峰值计费、按带宽计费与按请求计费三类,计费模型直接影响成本控制策略。
(5) 选择时需评估Anycast覆盖、清洗中心容量、SLAs(如可用性99.99%)与紧急应急响应时间。
(6) 需要结合域名DNS策略、证书管理(TLS/HTTPS卸载)以及源站白名单与私有回源链路设置。
2.
部署高防CDN的关键注意事项
(1) DNS与域名解析:采用三级DNS(主DNS+备份DNS+CDN自带解析)以防解析被篡改。(2) 回源链路保护:使用私网回源或IP白名单,避免直接暴露源站公网IP。
(3) 缓存策略:合理设置Cache-Control、TTL与分片缓存以提升命中率并降低回源流量。
(4) SSL/TLS证书管理:挖掘TLS卸载与Origin TLS两端加密,确保证书自动更新与OCSP Stapling开启。
(5) 日志与监控:实时流量报警、异常请求溯源(异常URI、IP段)与防护事件分析仪表盘。
(6) 合规与隐私:确保日志脱敏、GDPR/国内合规要求以及跨境加速时的数据传输合规性。
3.
成本控制要点与计费优化策略
(1) 优化缓存命中率目标到70%-95%,每提升10%命中率可显著降低回源带宽与计费。(2) 使用分层缓存(边缘+近源)与预取机制,减少回源流量峰值,控制高峰计费。
(3) 混合计费模型:基础保底带宽+超出部分按量计费,结合弹性突发包与按需扩容。
(4) 多供应商策略:对比不同CDN节点成本与地域覆盖,在低风险区域走廉价CDN,高风险区域走高防CDN。
(5) 监控成本指标:实时带宽成本、每万次请求成本、回源流量占比并设阈值自动切换策略。
(6) 用自动化脚本(Terraform/Ansible)管理资源开关,避免闲置资源长期计费。
4.
架构优化与技术细节建议
(1) Anycast+本地清洗结合:Anycast用于大范围吸收流量,本地清洗用于快速过滤异常包。(2) 前置负载均衡器采用L4(四层)+L7(七层)混合架构,L4负责速率防护,L7做请求策略识别。
(3) 在内网部署反向代理(如Nginx/Envoy+WAF)与快速黑白名单同步机制。
(4) 针对SYN/UDP洪水启用SYN cookies、连接追踪阈值、UDP速率限制与XDP/eBPF层过滤。
(5) 实施健康检查与自动扩缩容:基于CPU、连接数与RPS指标触发弹性扩容。
(6) 打通日志链路至ELK/Prometheus+Grafana,结合SIEM做入侵事件关联分析。
5.
真实案例:电商平台遭受120Gbps攻击的应对与效果
(1) 背景:某电商在双十一期间遭遇120Gbps DDoS,导致源站带宽被耗尽,页面无法访问。(2) 初始源站配置:物理机2台,Intel Xeon E5-2620 v4 8核16线程,32GB RAM,1Gbps公网直连,Ubuntu 18.04,Nginx 1.18。
(3) 采取措施:临时接入高防CDN(Anycast 200Gbps清洗能力)+回源私网+开启WAF与速率限制策略。
(4) 结果:到达源站的恶意流量降至3Gbps,页面可用性由60%恢复至99.95%。清洗期间回源带宽峰值保持在200Mbps。
(5) 事后优化:将源站升级为4台负载均衡后端,并添加私网带宽2Gbps做回源链路冗余。
6.
服务器与VPS配置示例与成本对比展示
(1) 小型站点推荐:VPS 2C/4G/80GB NVMe,1Gbps共享带宽,月费约100-300元;适合静态站与中小流量。(2) 中型平台配置:物理或云主机4C/16G/500GB SSD,1-2Gbps弹性公网,月费约800-3000元。
(3) 高可用生产环境:4台以上ECS,16C/32G/1TB NVMe,10Gbps私网回源,负载均衡+自动扩容,月费数万至十万不等。
(4) 下表为不同方案在遭遇高峰时的成本与保护效果对比(示例数据):
| 方案 | 月成本(元) | 防护峰值 | 回源带宽峰值 |
|---|---|---|---|
| 基础VPS+CDN | 500 | 20Gbps | 200Mbps |
| 中型物理+高防CDN | 8,000 | 100Gbps | 500Mbps |
| 企业级Anycast+多点清洗 | 50,000+ | 200Gbps+ | 100-300Mbps |
7.
总结与实施建议
(1) 先评估业务风险与可用性目标,选择合适防护等级的CDN产品组合。(2) 在架构上优先保证回源私网与最小暴露面,缓存与TTL优化是降本关键。
(3) 制定攻击应急预案(联动CDN厂商、ISP与公安备案通道),演练切割流量与回滚策略。
(4) 监控与成本告警并行,定义阈值自动触发策略切换或扩容,避免人工干预造成滞后。
(5) 持续复盘攻击案例与日志,优化WAF规则、速率策略与黑名单库,达到成本与安全的平衡。